Install the app
How to install the app on iOS
Follow along with the video below to see how to install our site as a web app on your home screen.
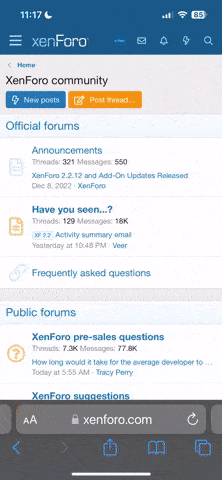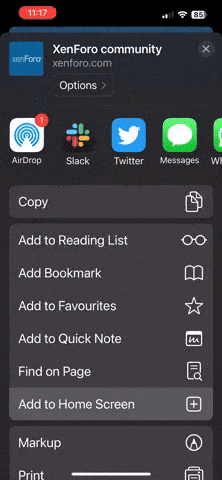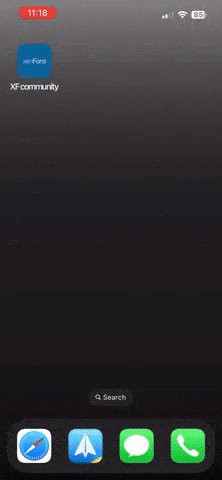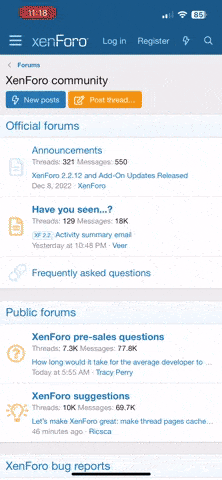
Anmerkung: this_feature_currently_requires_accessing_site_using_safari
Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
[Sammelthread] NAS Software: ZNAS, ANAS und ähnliche (außer TrueNAS)
- Ersteller toscdesign
- Erstellt am

asm@s24
Profi
- Mitglied seit
- 13.01.2024
- Beiträge
- 348
- Ort
- ~Rafzerfeld
- Desktop System
- Minisforum N5 - Ryzen 7 255 w/Radeon 780M - 80GB DDR5 - PVE 9.x
- Laptop
- XPS 16 9640
- Details zu meinem Laptop
- Prozessor
- Intel Core Ultra 9 185H
- Speicher
- 64 GB LPDDR5X
- Grafikprozessor
- NVIDIA GeForce RTX 4070 - 8GB GDDR6
- Display
- 16,3"-OLED-UHD+-Display 3.840 x 2.400
- SSD
- 1TB M.2 PCIe NVMe
- Netzteil
- 130-W-USB-C
- Mouse
- Logitech MX Anywhere 3
- Betriebssystem
- W11Pro / WS2K25
- Webbrowser
- Chrome / FF
- Internet
- ▼2,6 Gbit/s ▲512 Mbit/s
Keine Ahnung. Vermutlich schon. Wenn Du aber aus mehreren LXC was freigeben willst, dann muß wohl in jedem ein ZNAS laufen. Oder Du brauchst irgend so Cross-LXC-Mounts. Alles kompliziert. 
womit, ZFS, S3, Shares, ACL?Mit napp-it komm ich irgendwie nicht klar.
was sollte verbessert werden.
bitte im napp-it Sammler um das zu trennen

pwnbert
Legende
- Mitglied seit
- 30.10.2014
- Beiträge
- 10.645
Wsl. isses eh gut, wie es ist.
Ich habs mir erstmal nur auf Win installiert gehabt, hab der Sache glaub ich zu wenig Zeit gegeben. Ich hab nach einem FS gesucht, auf das Windows und Linux beide sinnvoll zugreifen können, wo mir dann ZFS in den Kopf gekommen ist...
Wenn ich napp-it verwenden sollte für meine Anwendung, wo sollte ich es installieren, direkt am Host?
Ich habs mir erstmal nur auf Win installiert gehabt, hab der Sache glaub ich zu wenig Zeit gegeben. Ich hab nach einem FS gesucht, auf das Windows und Linux beide sinnvoll zugreifen können, wo mir dann ZFS in den Kopf gekommen ist...
Wenn ich napp-it verwenden sollte für meine Anwendung, wo sollte ich es installieren, direkt am Host?

BobbyD
Experte
- Mitglied seit
- 31.07.2022
- Beiträge
- 1.776
- Laptop
- https://psref.lenovo.com/Detail/Legion/Legion_5_17ACH6H?M=82JY005RGE
6.7.21/2 (rsync, mergerfsm …)
Q3 Features Introduction:- mergerfs optional feature let you create a mergerfs on top of other filesystem/dataset
- rsync to remote smb,nfs,ftp,ssh
- macOS native ZNAS Client & widgets available. iOS coming soon
- Finally received our new icons set
- New login background
- Fix around port forwarding for host-nat VMs & LXC
- Fix around auto update docker stacks where it was sometime not working after moving the stack to another interlink host

Beitrag automatisch zusammengeführt:
Ein Nachtrag dazu, wer die Virtualisierung etc ausprobieren möchte (Plus-Version): Für Networking erzeugt man die VLANs zuerst auf der Bridge, dann klappt das auch.Networking hat mich aber überfordert, lief nicht wie erwartet. Hier müsste ich wohl mal nachfragen/recherieren, wie das laufen soll, also ob man eine dedizierte NIC für das OS braucht, scheint mir zumindest aktuell so. Habe ZNAS auf Ubuntu installiert statt Debian.

Zuletzt bearbeitet:

Pandora
Enthusiast
Plus Version, muss man da jetzt schon Geld einwerfen für alle Funktionen ?
BobbyD
Experte
- Mitglied seit
- 31.07.2022
- Beiträge
- 1.776
- Laptop
- https://psref.lenovo.com/Detail/Legion/Legion_5_17ACH6H?M=82JY005RGE
6.7.24 (UPS Notifications, Windows ACL samba improved)
- UPS Notifications can now be enabled on all our supported notification targets
- Windows ACL simplification (no more ACL module added since it caused issues for some)
Zuletzt bearbeitet:
BobbyD
Experte
- Mitglied seit
- 31.07.2022
- Beiträge
- 1.776
- Laptop
- https://psref.lenovo.com/Detail/Legion/Legion_5_17ACH6H?M=82JY005RGE
6.8.11 (MergerFS in topology, Services Tab, UPS Notifications,...)
- MergerFS is now presented on storage topology, with live dataset relations
- Improved Terminal resume for the iPad/iPhone ZNAS Client. Latency very very low and no ssh involved
- New Services tab in the left menu. Optionally enabled from the Virtualization settings, auto detection of container web portals
- UPS actions, including shutdown if configured can now generate notifications
- A few code changes to improve further the ZFSNAS process footprint (always a priority for us)
BobbyD
Experte
- Mitglied seit
- 31.07.2022
- Beiträge
- 1.776
- Laptop
- https://psref.lenovo.com/Detail/Legion/Legion_5_17ACH6H?M=82JY005RGE
6.8.24 (DRAM Corruption Detection & Helper)
- When ZFS file corruption are detected after scrub, the Pool Fixer Wizard will check the logs and guide the user if the cause could be other than disk related
- More sudo-rs compatibility improvements for the hardening UI. Fix #153
- Kernel swapiness configuration UI in Virtualization settings
- Ready for the next version of the iOS ZNAS Client app (Apple Watch complications, and much more)
asm@s24
Profi
- Mitglied seit
- 13.01.2024
- Beiträge
- 348
- Ort
- ~Rafzerfeld
- Desktop System
- Minisforum N5 - Ryzen 7 255 w/Radeon 780M - 80GB DDR5 - PVE 9.x
- Laptop
- XPS 16 9640
- Details zu meinem Laptop
- Prozessor
- Intel Core Ultra 9 185H
- Speicher
- 64 GB LPDDR5X
- Grafikprozessor
- NVIDIA GeForce RTX 4070 - 8GB GDDR6
- Display
- 16,3"-OLED-UHD+-Display 3.840 x 2.400
- SSD
- 1TB M.2 PCIe NVMe
- Netzteil
- 130-W-USB-C
- Mouse
- Logitech MX Anywhere 3
- Betriebssystem
- W11Pro / WS2K25
- Webbrowser
- Chrome / FF
- Internet
- ▼2,6 Gbit/s ▲512 Mbit/s
New kid in town: https://github.com/ccebelenski/anas
Bißchen blöder Name vielleicht. 🙄 Aber es ist 😎 ...
. Integration direkt in die PVE-Oberfläche.
. Ich finde es wesentlich übersichtlicher als ZNAS (bereits entfernt ... ).

. File-/Folder-Backups in PBS hinein sind möglich. Find ich spannend, da brauch ich nicht mehr diesen Trick mit LXC (s.o. "subvol-131").
Es hat ein Sicherheitsfeature: alles, was PVE "gehört", langt es nicht an. Also keine unabsichtliche Zerstörung möglich. (Na ja, nicht ganz, s.u.)
Dieses Feature ist allerdings auch einen Nachteil: die schönen Funktionen zur Pool- / Dataset- / Snapshotverwaltung gehen eben nur bei einem separaten Pool. Also auf dem kann ich Daten ablegen fürs file sharing, aber keine LXC / VMs. Jedenfalls noch nicht. Vielleicht machen sie (oder er, ist wohl auch eher so'n 1-Mann-Projekt) noch einen Schalter zum Öffnen. Oder ich finde irgendeinen anderen Trick.

Konsequent sind sie da auch nicht. Shares kann man ja sehr wohl auch im PVE-Bereich einrichten und dann könnte man via Netz beliebiges Unheil anrichten. Also, ich hoffe, daß diese Beschränkung noch fällt zugunsten allenfalls einer Warnung. Oder die Snapshotfunktionen, warum sollen die nicht auf dem PVE-"eigenen" Pool gehen?
Jedenfalls entwickelt sich da immer mehr rund um PVE zum Thema NAS. 👍 Und auch bei dem Projekt hier sehe ich noch erheblich Raum für Verbesserungen.
Bißchen blöder Name vielleicht. 🙄 Aber es ist 😎 ...
. Integration direkt in die PVE-Oberfläche.
. Ich finde es wesentlich übersichtlicher als ZNAS (bereits entfernt ...
).. File-/Folder-Backups in PBS hinein sind möglich. Find ich spannend, da brauch ich nicht mehr diesen Trick mit LXC (s.o. "subvol-131").
Es hat ein Sicherheitsfeature: alles, was PVE "gehört", langt es nicht an. Also keine unabsichtliche Zerstörung möglich. (Na ja, nicht ganz, s.u.)
Dieses Feature ist allerdings auch einen Nachteil: die schönen Funktionen zur Pool- / Dataset- / Snapshotverwaltung gehen eben nur bei einem separaten Pool. Also auf dem kann ich Daten ablegen fürs file sharing, aber keine LXC / VMs.
Jedenfalls noch nicht. Vielleicht machen sie (oder er, ist wohl auch eher so'n 1-Mann-Projekt) noch einen Schalter zum Öffnen. Oder ich finde irgendeinen anderen Trick. Konsequent sind sie da auch nicht. Shares kann man ja sehr wohl auch im PVE-Bereich einrichten und dann könnte man via Netz beliebiges Unheil anrichten. Also, ich hoffe, daß diese Beschränkung noch fällt zugunsten allenfalls einer Warnung. Oder die Snapshotfunktionen, warum sollen die nicht auf dem PVE-"eigenen" Pool gehen?
Jedenfalls entwickelt sich da immer mehr rund um PVE zum Thema NAS. 👍 Und auch bei dem Projekt hier sehe ich noch erheblich Raum für Verbesserungen.

toscdesign
Enthusiast
Thread Starter
- Mitglied seit
- 17.02.2022
- Beiträge
- 10.602
- Details zu meinem Desktop
- Mouse
- Rollkugeleingabegerät
- Betriebssystem
- https://endof10.org/de/
- Sonstiges
- 3D Drucker: Voron 2.4r2 350 / Voron Trident Pro 250 / Snapmaker U1
- Internet
- ▼276 ▲45
Eigentlich eine gute Idee, dann hast du aber wieder eine Zwischenschicht von der du anhängig bist:
Debian -> PVE -> anas
Da finde ich die schlankere Lösung besser:
Debian -> ZNAS
Quasi wärst du dann wieder im TrueNAS Dilemma, dort wurde ja auch mit einer Zwischenschicht gearbeitet, die vieles verkompliziert:
Debian -> TrueNAS Middleware -> TrueNAS
Und genau das war immer das was die meisten Probleme verursacht hat. Man konnte nicht einfach mal mit Standard Linux Tools ran, da gab's immer mal wieder Inkompatibilitäten.
Zum Thema PBS:
Ich hab das über ein NFS Share gelöst, funktioniert zuverlässig.
Debian -> PVE -> anas
Da finde ich die schlankere Lösung besser:
Debian -> ZNAS
Quasi wärst du dann wieder im TrueNAS Dilemma, dort wurde ja auch mit einer Zwischenschicht gearbeitet, die vieles verkompliziert:
Debian -> TrueNAS Middleware -> TrueNAS
Und genau das war immer das was die meisten Probleme verursacht hat. Man konnte nicht einfach mal mit Standard Linux Tools ran, da gab's immer mal wieder Inkompatibilitäten.
Zum Thema PBS:
Ich hab das über ein NFS Share gelöst, funktioniert zuverlässig.
asm@s24
Profi
- Mitglied seit
- 13.01.2024
- Beiträge
- 348
- Ort
- ~Rafzerfeld
- Desktop System
- Minisforum N5 - Ryzen 7 255 w/Radeon 780M - 80GB DDR5 - PVE 9.x
- Laptop
- XPS 16 9640
- Details zu meinem Laptop
- Prozessor
- Intel Core Ultra 9 185H
- Speicher
- 64 GB LPDDR5X
- Grafikprozessor
- NVIDIA GeForce RTX 4070 - 8GB GDDR6
- Display
- 16,3"-OLED-UHD+-Display 3.840 x 2.400
- SSD
- 1TB M.2 PCIe NVMe
- Netzteil
- 130-W-USB-C
- Mouse
- Logitech MX Anywhere 3
- Betriebssystem
- W11Pro / WS2K25
- Webbrowser
- Chrome / FF
- Internet
- ▼2,6 Gbit/s ▲512 Mbit/s
Also PVE hab ich ja sowieso.... dann hast du aber wieder eine Zwischenschicht von der du anhängig bist: Debian -> PVE -> anas
Und ANAS ist nur eine Art Oberflächenplugin ("API gateway"). Wenn ich das richtig verstehe, kein Executable wie bei ZNAS.Werden genau nur solche verwendet. ☕Standard Linux Tools
Kann man hier den Titel ändern? Etwa "Alternative NAS-S/W (ZNAS, ANAS, ...") - oder lieber noch einen weiteren Thread?
Zuletzt bearbeitet:
toscdesign
Enthusiast
Thread Starter
- Mitglied seit
- 17.02.2022
- Beiträge
- 10.602
- Details zu meinem Desktop
- Mouse
- Rollkugeleingabegerät
- Betriebssystem
- https://endof10.org/de/
- Sonstiges
- 3D Drucker: Voron 2.4r2 350 / Voron Trident Pro 250 / Snapmaker U1
- Internet
- ▼276 ▲45
Das läuft bei mir auf einer anderen Maschine. Das NAS ist eigenständig.Also PVE hab ich ja sowieso
Bis sich die API ändert, PVE ist in diesem Fall nur eine Zwischenschicht.Und ANAS ist nur eine Art Oberflächenplugin ("API gateway")
Hat TrueNAS Scale auch behauptet und dann hat es nicht gestimmt.Werden genau nur solche verwendet. ☕
Viele Dinge laufen eben über die Middelware und sind daher nicht mit Standard Tools zu verwenden.
Beispiel:
Die ACLs welche für die Datasets verwendet werden, sind eine Mischung aus POSIX und NFSv4 ACLs.
Um diese mit einem normalen Standard Linux zu verwenden zu können, muss man die auf reines POSIX umstellen.
Dann sind aber alle Einstellungen futsch. Irgendwo hier im Thread gibts die vorgehensweise dazu.
Bin schon dabei 🙂Kann man hier den Titel ändern? Etwa "Alternative NAS-S/W (ZNAS, ANAS, ...")
BobbyD
Experte
- Mitglied seit
- 31.07.2022
- Beiträge
- 1.776
- Laptop
- https://psref.lenovo.com/Detail/Legion/Legion_5_17ACH6H?M=82JY005RGE
6.9.25 (ZNAS USB Appliance Support)
- ZNAS USB Appliance: boot the whole NAS from a USB stick. It runs an immutable, read-only Ubuntu 26.04 LTS loaded into RAM, with settings on their own partition that survive every upgrade. Every feature is pre-installed (Optional Features now just shows "Enabled"), SSH stays locked until you set it up. One click full Appliance/OS upgrade (stage the update and reboot when you want)
- hostname editing, an SSH-access checkbox when editing users,
- the negotiated network card speed shown in the UI
- better Proxmox VM import
- a cleaner Optional Features screen (BETA badge gone, aligned columns)
BobbyD
Experte
- Mitglied seit
- 31.07.2022
- Beiträge
- 1.776
- Laptop
- https://psref.lenovo.com/Detail/Legion/Legion_5_17ACH6H?M=82JY005RGE
6.10.18 (rustFS, ARC sizing advisor, …)
Repository: macgaver/zfsnas-chezmoiChanges in this release:
• ARC sizing advisor: explanation of the overshoot with live numbers, a recommended size with a one-click "Use" button
• RustFS S3 server (BETA): replaces MinIO, with the same S3 page (users, buckets, policies, quotas, TLS, console).
• MinIO leftovers notice: shown only while old MinIO data really exists.
• "Remote Storage": the new name for External Storage in Protect → Filesystem rsync. This is in preparation to USB-Storage
• Shadow Copy fix (#175): every snapshot appears in Windows Previous Versions, at the correct time.
Zuletzt bearbeitet:
BobbyD
Experte
- Mitglied seit
- 31.07.2022
- Beiträge
- 1.776
- Laptop
- https://psref.lenovo.com/Detail/Legion/Legion_5_17ACH6H?M=82JY005RGE
6.11.17 (Software Defined Networking)
Biggest release since we added VirtualizationSoftware Defined Networking including:
- Interface Management UI
- Routing and Firewall rules between all your networks (replace opnsense if you want)
- Dynamic DNS Update
- Gateway Management including PPPoE and multi-gateway switching (if monitoring issues)
- Intrusion Detection, including alerting and live geo map
- DNS & DHCP management for each network, including DNS blocking list (replace your pi.hole if you want)
- Wireguard VPN server/client including easy mobile phone QR-Code auto configuration
- A lot of statistics to live see what is going on
- New Version for iPad/iPhone with new Widget to show everything you can expect from advanced SDN
- And more !
Tja, der scheint keine halben Sachen zu machen.
Zuletzt bearbeitet:
toscdesign
Enthusiast
Thread Starter
- Mitglied seit
- 17.02.2022
- Beiträge
- 10.602
- Details zu meinem Desktop
- Mouse
- Rollkugeleingabegerät
- Betriebssystem
- https://endof10.org/de/
- Sonstiges
- 3D Drucker: Voron 2.4r2 350 / Voron Trident Pro 250 / Snapmaker U1
- Internet
- ▼276 ▲45
Routing and Firewall rules between all your networks (replace opnsense if you want)
Gateway Management including PPPoE and multi-gateway switching (if monitoring issues)
DNS & DHCP management for each network, including DNS blocking list (replace your pi.hole if you want)
Nein, nein und nochmals nein!Wireguard VPN server/client including easy mobile phone QR-Code auto configuration
Ich will nicht wieder so ein Software Monstrum wie TrueNAS. Das war so ne schöne kleine Software und jetzt das


Shihatsu
Legende
- Mitglied seit
- 16.08.2005
- Beiträge
- 6.229
- Desktop System
- Neuromancer
- Laptop
- Wintermute
- Details zu meinem Desktop
- Prozessor
- AMD Ryzen 9 5950X
- Mainboard
- MSI MAG X570 Tomahawk WIFI
- Kühler
- Noctua NH-D15 chromax.black
- Speicher
- Crucial Ballistix BL2K32G36C16U4B 3600 2*32GB
- Grafikprozessor
- AMD Radeon RX 6800 XT
- Display
- 2* 27" Dell Alienware AW2724DM
- SSD
- 2* Seagate FireCuda 530 2TB im BTRFS Raid1, Samsung 860pro 512GB
- HDD
- Seagate EXOS x16 16TB
- Opt. Laufwerk
- Verbatim External Slimline CD/DVD Writer, USB 3.2 Gen1
- Soundkarte
- Topping DX3pro+ USB AMP/DAC
- Gehäuse
- Fractal Torrent solid black 4*180mm
- Netzteil
- Seasonic Prime TX-750W
- Keyboard
- Model F
- Mouse
- Logitech G403 HERO
- Betriebssystem
- EndevourOS
- Webbrowser
- Librewolf
- Sonstiges
- Mellanox CX3pro 10gbit LAN via SFP+
- Internet
- ▼250 MBit ▲50 MBit
Yay, nochmehr Eierlegende Wollmilchsau. Ich entferne das mal und gehe zurück zu TrueNAS. Gea ist ja auch voll im AI-slop unterwegs leider. Menno 
toscdesign
Enthusiast
Thread Starter
- Mitglied seit
- 17.02.2022
- Beiträge
- 10.602
- Details zu meinem Desktop
- Mouse
- Rollkugeleingabegerät
- Betriebssystem
- https://endof10.org/de/
- Sonstiges
- 3D Drucker: Voron 2.4r2 350 / Voron Trident Pro 250 / Snapmaker U1
- Internet
- ▼276 ▲45
TrueNAS ist noch schlimmer
Napp-it 4ai/se selber ist noch ziemlich das alte aus Solaris Zeiten. Da hat KI im wesentlichen nur Sicherheitsaudits gemacht. Die ganzen neuen Features, egal ob KI Helpdesk, lokaler Office 365/Nextcloud Clone mit Ldap Server in cs-team oder RustFS S3 Server oder andere sind ausgelagert in den cs-tools als single file Go/Rust Binaries. Die kann man installieren, muss man nicht - genau wie die ArtCraft Creative/ Office/ CAD apps in cs-team als Webapps im Browser.Yay, nochmehr Eierlegende Wollmilchsau. Ich entferne das mal und gehe zurück zu TrueNAS. Gea ist ja auch voll im AI-slop unterwegs leider. Menno
Moderne Softwarewentwicklung egal ob man die Artcraft Tools, die napp-it cs Tools oder neuere ZFS web-guis betrachtet, werden zunehmend nach der Konzeption (da schwächelt KI) mit Hilfe der Go oder Rust Baukästen OS übergreifend erstellt.
Napp-it selber lasse ich gerne modular in Perl wie bisher, damit jeder selbst private Menüs als einfaches Perl Script anfügen (lassen) kann ohne das ganze Packet neu zu kompilieren.
toscdesign
Enthusiast
Thread Starter
- Mitglied seit
- 17.02.2022
- Beiträge
- 10.602
- Details zu meinem Desktop
- Mouse
- Rollkugeleingabegerät
- Betriebssystem
- https://endof10.org/de/
- Sonstiges
- 3D Drucker: Voron 2.4r2 350 / Voron Trident Pro 250 / Snapmaker U1
- Internet
- ▼276 ▲45
Ich bin ja froh das einfach auf einem normalen Debian installiert zu haben und ZNAS nur für die NAS Funktionalitäten zu nutzen, Docker läuft über Dockhand.Yay, nochmehr Eierlegende Wollmilchsau.
Im aller schlimmsten Notfall muss ich halt die darunter liegenden Standardfunktionen von Linux per Shell oder Script nutzen. Das hatte ich von Anfang an als Fallback so vorgesehen, Damit mir nicht das gleiche wie bei TrueNAS Scale passiert. Dort hält man sich nicht an die vom System gebotenen Standardtools sondern verwendet seine eigene inkompatible Middleware.
Zum Glück war der ZFS Pool noch Standard bis auf die ACLs, aber die konnte ich nach dem Import fixen.
Sannyboy111985
Enthusiast
- Mitglied seit
- 19.08.2016
- Beiträge
- 280
Ein gutes Purpose Build Tool und ggf. eine Familie von Tools mit modularer Struktur oder einheitlichen Look and Feel sind sicher nicht verkehrt.
Die Kombination aus NAS und Firewall/Router erscheint mir zu schräg.
Vielleicht mag es sogar legitime Anwendungsfälle in komplexen Unternehmen geben, wo man den ZNAS als "zentralen" Storage oder Backup Target Host einsetzen wollen würde. In solchen Szenarien sehe ich jedoch professionelle Lösungen mit belastbarem Supportmodell.
Mit KI kann sich halt jeder seine Traumsoftware selber bauen. Wenn man Ahnung von der Materie hat, kommt da sicher auch kein Schrott raus, der nur an der Oberfläche gut aussieht.
Ich stelle mir gerade bei so strategischen Diensten die Frage nach der Langzeitstabilität. Ich setze heute auf Lösung X und möchte die nicht morgen wieder umbauen weil die Maintenance nicht mehr funktioniert.
Die Kombination aus NAS und Firewall/Router erscheint mir zu schräg.
Vielleicht mag es sogar legitime Anwendungsfälle in komplexen Unternehmen geben, wo man den ZNAS als "zentralen" Storage oder Backup Target Host einsetzen wollen würde. In solchen Szenarien sehe ich jedoch professionelle Lösungen mit belastbarem Supportmodell.
Mit KI kann sich halt jeder seine Traumsoftware selber bauen. Wenn man Ahnung von der Materie hat, kommt da sicher auch kein Schrott raus, der nur an der Oberfläche gut aussieht.
Ich stelle mir gerade bei so strategischen Diensten die Frage nach der Langzeitstabilität. Ich setze heute auf Lösung X und möchte die nicht morgen wieder umbauen weil die Maintenance nicht mehr funktioniert.
pwnbert
Legende
- Mitglied seit
- 30.10.2014
- Beiträge
- 10.645
Ich kann jetzt nicht so viel meckern übers TrueNAS (zumindest, wenn mans nur als NAS einsetzt und nicht als V-Host verwenden will, wie ich Anfangs versucht habe).
Ressourcenverbrauch ist okay (gut, meine Kiste hat vergleichsweise viel Power fürn NAS, Cezanne halt), RAM Verbrauch ist in der Realität nicht so wild (Tonnenweise ARC Cache wird überbewertet im "Heimbetrieb").
ACLs sind halt...
Tut jetzt seit 3 Jahren unkompliziert, hat wenig Drama mit dem Wackelkontakt am M.2 SVDEV gemacht und so... kann nix meckern. Hab da durchaus das Gefühl, dass meine Daten da sicher und stabil liegen.
Ressourcenverbrauch ist okay (gut, meine Kiste hat vergleichsweise viel Power fürn NAS, Cezanne halt), RAM Verbrauch ist in der Realität nicht so wild (Tonnenweise ARC Cache wird überbewertet im "Heimbetrieb").
ACLs sind halt...
Tut jetzt seit 3 Jahren unkompliziert, hat wenig Drama mit dem Wackelkontakt am M.2 SVDEV gemacht und so... kann nix meckern. Hab da durchaus das Gefühl, dass meine Daten da sicher und stabil liegen.
CommanderBond
Enthusiast
- Mitglied seit
- 16.04.2012
- Beiträge
- 827
Auf dem NAS auch mal Docker Container laufen lassen zu können oder ne komplette VM finde ich jetzt nicht soooo verkehrt. So kann man zB den Proxmox Backup Server genauso laufen lassen oder auch andere "Server" Software. Auch so Dinge wie Immich, Plex etc sind auf Containern die direkt auf dem NAS laufen nicht so schlecht weil da auch schon die Daten liegen auf den diese Dienste zugreifen.
Aber Routing Funktionen wird kaum einer wollen/brauchen. Die Leute nutzen Unifi oder pfsense oder sowas in die Richtung... Man sollte in sein Produkt nicht immer mehr und mehr Funktionen reinpacken die am Ende kaum jemand haben will geschweige denn dort braucht.
Nutze ja aktuell OmniOS mit Nappit. Ganz nice weils auch stark auf NAS Funktion sich fokusiert. Das einzige was ich vermisse ist mal Docker laufen zu lassen. Es gibt auf OmniOS mit deren eigener virtualisierungsplattform theoretisch zwar die möglichkeit aber kein Bock und keine Zeit mich da zusätzlich noch groß einzuarbeiten.
Aber Routing Funktionen wird kaum einer wollen/brauchen. Die Leute nutzen Unifi oder pfsense oder sowas in die Richtung... Man sollte in sein Produkt nicht immer mehr und mehr Funktionen reinpacken die am Ende kaum jemand haben will geschweige denn dort braucht.
Nutze ja aktuell OmniOS mit Nappit. Ganz nice weils auch stark auf NAS Funktion sich fokusiert. Das einzige was ich vermisse ist mal Docker laufen zu lassen. Es gibt auf OmniOS mit deren eigener virtualisierungsplattform theoretisch zwar die möglichkeit aber kein Bock und keine Zeit mich da zusätzlich noch groß einzuarbeiten.
Ähnliche Themen

- Antworten
- 0
- Aufrufe
- 1K
- Antworten
- 6
- Aufrufe
- 2K

- Antworten
- 5
- Aufrufe
- 2K


- Antworten
- 14
- Aufrufe
- 6K
